技术干货 | 解读工业互联网安全架构体系 构建互联安全的工业未来
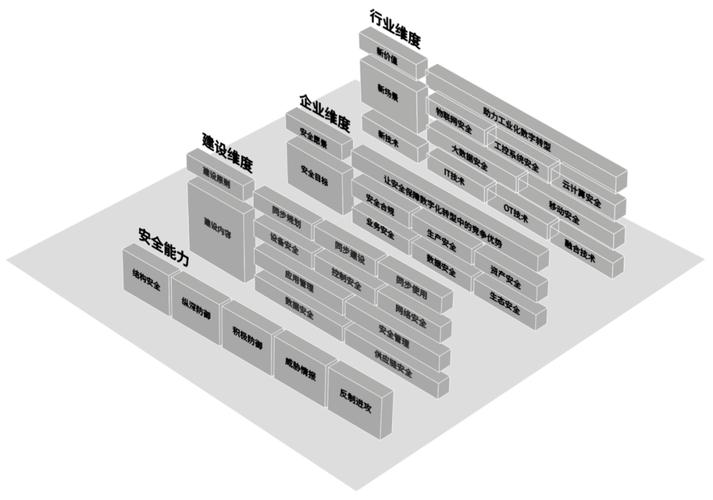
随着工业互联网的快速发展,工业系统与互联网的深度融合带来了前所未有的效率提升,同时也引入了复杂的安全挑战。工业互联网安全架构体系成为保障工业生产安全、数据安全和网络安全的基石。本文将从工业互联网安全面临的挑战出发,深入解读其安全架构体系,并探讨互联网安全服务在其中的关键作用。
一、工业互联网安全挑战
工业互联网将传统的工业控制系统(ICS)与信息技术(IT)网络连接起来,打破了以往物理隔离的安全边界。这带来了新的安全风险:
- 攻击面扩大:原本封闭的工业网络暴露在互联网中,容易受到来自外部的网络攻击。
- 协议漏洞:工业协议(如Modbus、Profinet等)设计之初缺乏安全考虑,存在认证缺失、明文传输等漏洞。
- 设备资源受限:许多工业设备计算能力有限,难以部署复杂的安全防护措施。
- 安全与实时性矛盾:工业控制对实时性要求极高,安全措施的引入不能影响生产过程的连续性。
- 供应链安全:工业互联网涉及众多软硬件供应商,供应链安全问题日益突出。
二、工业互联网安全架构体系
为应对上述挑战,工业互联网安全架构需覆盖设备、网络、控制、应用、数据等各个层面,形成纵深防御体系。参考工业互联网产业联盟(AII)发布的《工业互联网安全框架》,安全架构体系主要包括以下四个维度:
1. 设备安全
设备安全是工业互联网安全的基础,包括工业现场设备(如PLC、DCS、传感器等)和上位机、服务器等。主要措施包括:
- 设备身份认证与访问控制
- 固件安全与完整性校验
- 设备安全配置与漏洞管理
- 硬件安全模块(HSM)与可信执行环境(TEE)
2. 网络安全
网络安全旨在保障工业网络通信的机密性、完整性和可用性。关键措施包括:
- 网络分区与隔离(如OT/IT隔离、DMZ区)
- 边界防护(防火墙、入侵检测/防御系统)
- 安全通信协议(如IPsec、TLS)与加密传输
- 网络流量监测与异常行为分析
3. 控制安全
控制安全聚焦于工业控制系统的安全运行,防止控制逻辑被篡改或恶意操纵。主要措施包括:
- 控制指令认证与完整性保护
- 控制行为审计与异常检测
- 控制器安全加固(如禁用多余服务、最小权限原则)
- 控制网络与信息网络的安全隔离
4. 应用安全
应用安全覆盖工业互联网平台、工业APP等,确保应用软件的安全性和可靠性。主要措施包括:
- 安全开发与代码审计
- 应用访问控制与身份管理
- 应用运行环境安全(如容器安全、沙箱)
- 应用安全监测与应急响应
5. 数据安全
数据是工业互联网的核心资产,数据安全贯穿数据采集、传输、存储、处理、共享、销毁全生命周期。主要措施包括:
- 数据分类分级与资产管理
- 数据加密存储与传输
- 数据脱敏与隐私保护
- 数据审计与防泄漏
三、互联网安全服务在工业互联网中的应用
互联网安全服务为工业互联网安全架构提供了强有力的支撑,主要包括以下服务类型:
- 安全监测与预警服务:通过部署在工业网络的探针,实时监测网络流量和设备行为,及时发现异常并预警。
- 安全防护服务:提供云化防火墙、入侵防御、DDoS防护等,保障工业互联网边界和云端安全。
- 安全评估与测评服务:对工业控制系统和工业互联网平台进行安全风险评估、漏洞扫描和渗透测试,提供加固建议。
- 安全运营服务:通过安全运营中心(SOC)提供7×24小时的安全监控、事件分析和应急响应。
- 安全培训与咨询服务:帮助企业提升安全意识,制定安全策略和规范。
四、
工业互联网安全架构体系是一个多层次、多维度的综合防护体系,需要设备、网络、控制、应用、数据各方协同,构建纵深防御能力。互联网安全服务作为外部专业力量,能够有效弥补企业在安全技术、人才和运营方面的不足。随着工业互联网的深入发展,安全架构体系也将持续演进,零信任、内生安全等新理念将逐步融入,为工业数字化转型保驾护航。
如若转载,请注明出处:http://www.suahsnb.com/product/33.html
更新时间:2026-11-03 09:43:47