全美第二大互联网服务供应商因不安全的API暴露了客户数据 事件分析与安全启示
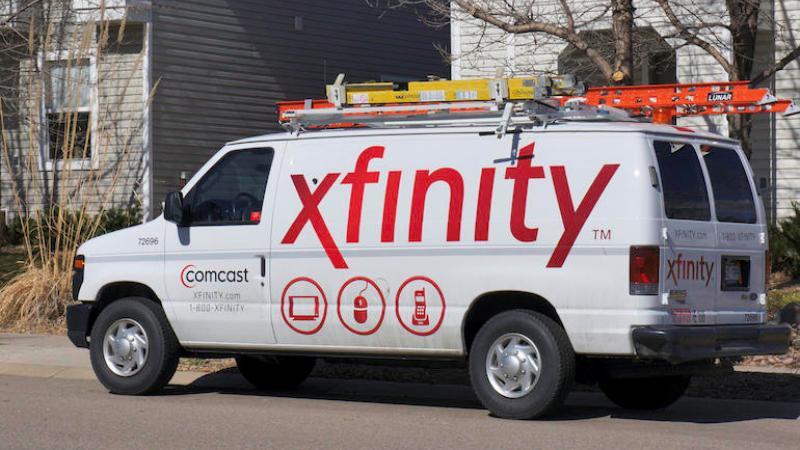
全美第二大互联网服务供应商(ISP)因一个不安全的API接口导致大量客户数据暴露,引发了业界对API安全的广泛关注。据悉,该API端点未实施适当的身份验证和授权控制,使得攻击者能够通过简单的请求访问到包含客户个人信息(如姓名、地址、联系方式及部分账户详情)的数据库。尽管该公司在发现漏洞后迅速修补了接口,但数据可能已被未授权方获取,潜在影响数百万用户。
专家指出,此次事件并非孤例。随着企业数字化转型加速,API已成为连接应用和数据的核心组件,但许多组织在API安全防护上存在明显短板。常见问题包括:缺乏严格的访问控制、未加密敏感数据传输、日志监控不足以及安全意识薄弱。此次ISP事件再次警示,API安全必须纳入整体安全战略,实施最小权限原则、定期进行安全审计和渗透测试,并建立实时监控与应急响应机制。
对于互联网服务供应商而言,客户数据是其最宝贵的资产之一。此次数据暴露不仅可能导致企业面临巨额罚款和声誉损失,还使用户面临钓鱼攻击和身份盗窃的风险。因此,企业应主动加强API全生命周期管理,从设计、开发到运维阶段均嵌入安全考量,同时遵循行业标准如OAuth 2.0和OpenID Connect。监管机构也应推动更严格的API安全规范,提升行业整体防护水平。
全美第二大ISP的API数据暴露事件为所有处理敏感数据的企业敲响了警钟。在API驱动的数字时代,唯有将安全置于优先位置,才能有效保护客户信任和企业声誉。
如若转载,请注明出处:http://www.suahsnb.com/product/17.html
更新时间:2026-11-03 05:53:44