“互联网+政务服务”下的数据安全治理 互联网安全服务的革新路径
随着“互联网+政务服务”的深入推进,政务服务正加速向数字化、网络化、智能化转型,极大提升了便民利企水平。跨部门、跨层级的数据共享与业务协同,也使数据安全风险日益凸显。如何在保障政务服务高效运转的筑牢数据安全防线,成为互联网安全服务领域的重要课题。本文从“互联网+政务服务”的数据安全挑战出发,探讨数据安全治理的关键策略,并重点分析互联网安全服务在其中的作用与创新路径。
一、“互联网+政务服务”面临的数据安全挑战
“互联网+政务服务”以数据为核心驱动力,涉及海量政务数据的采集、存储、传输、共享与开放。其数据安全挑战主要体现在以下几个方面:
- 数据共享与开放带来的泄露风险。跨部门数据共享和向社会开放,增加了数据被非法获取、滥用的可能性,敏感信息一旦泄露,将严重损害公众利益和政府公信力。
- 多主体参与下的边界模糊。政务服务链条涉及政府部门、技术承建方、运营服务商等多方主体,数据流转路径复杂,安全责任边界难以清晰界定。
- 新技术应用引入的新型威胁。云计算、大数据、人工智能等技术的广泛应用,在提升服务效率的也带来了新的攻击面和安全漏洞。
- 安全管理制度与技术能力不匹配。部分政务部门存在安全管理制度不健全、技术防护手段滞后的问题,难以应对日益复杂的安全形势。
二、数据安全治理的核心策略
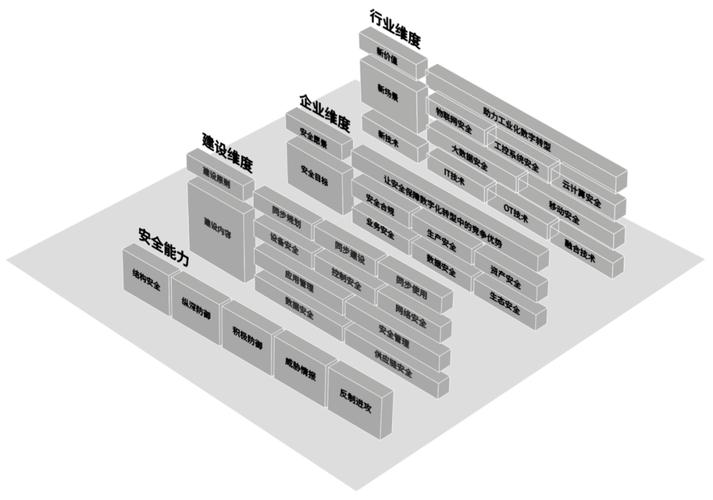
针对上述挑战,数据安全治理应坚持“管理与技术并重、预防与应急结合”的原则,构建覆盖数据全生命周期的安全防护体系。
- 完善数据安全管理制度。建立健全数据分类分级、安全评估、应急处置等制度,明确各方安全责任,形成权责清晰、协同联动的治理格局。
- 强化数据全生命周期防护。围绕数据采集、存储、传输、使用、共享、销毁等环节,落实加密、脱敏、访问控制、审计追踪等技术措施,确保数据在各环节的安全可控。
- 推动安全技术能力升级。积极采用零信任架构、数据防泄漏、态势感知等先进技术,提升对未知威胁的检测与响应能力。
- 加强安全监测与应急响应。建立常态化安全监测机制,及时发现并处置安全隐患;完善应急预案,定期开展演练,提升突发事件应对能力。
三、互联网安全服务在数据安全治理中的角色与创新
互联网安全服务作为专业化的安全保障力量,在“互联网+政务服务”数据安全治理中发挥着不可或缺的作用。其角色与创新路径主要体现在:
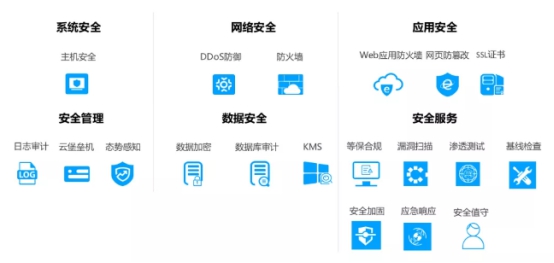
- 提供全栈式安全服务。互联网安全服务商可提供从安全咨询、风险评估、安全建设到安全运营的一站式服务,帮助政务部门补齐安全短板,提升整体防护水平。
- 助力安全运营中心建设。通过托管安全服务(MSS)、安全运营中心(SOC)等方式,为政务部门提供7×24小时的安全监测与应急响应,有效缓解安全人才短缺压力。
- 推动安全与业务深度融合。安全服务嵌入政务服务业务流程,实现安全左移,在系统设计阶段即引入安全考量,降低后期整改成本。
- 创新安全服务模式。借助云计算和人工智能技术,发展云化安全服务、智能安全分析等新业态,提升安全服务的敏捷性和精准性。
- 参与数据安全标准与生态建设。互联网安全服务企业可积极参与政务数据安全标准制定,推动行业最佳实践共享,促进安全生态协同发展。
四、
“互联网+政务服务”的健康发展离不开坚实的数据安全保障。面对复杂严峻的安全形势,唯有坚持系统治理、综合施策,充分发挥互联网安全服务的专业优势,构建制度完善、技术先进、运营高效的数据安全治理体系,才能为政务服务数字化转型保驾护航,让人民群众在享受便捷服务的拥有更强的安全感与获得感。
如若转载,请注明出处:http://www.suahsnb.com/product/25.html
更新时间:2026-11-03 22:11:12