PLC源代码泄漏危机 工业互联网安全的突围之路
工业互联网的快速发展在提升生产效率的也带来了前所未有的安全挑战。多起PLC(可编程逻辑控制器)源代码泄漏事件引发行业热议,暴露出工业控制系统(ICS)在数字化转型中的脆弱性。面对这一危机,如何筑牢工业互联网安全防线,已成为关乎国计民生的重大课题。
一、PLC源代码泄漏:冰山下的安全隐患
PLC作为工业控制的核心设备,其源代码包含设备逻辑、通信协议和安全机制等敏感信息。一旦泄漏,攻击者可能逆向分析漏洞,发起定向攻击,导致生产瘫痪、设备损毁甚至人员伤亡。深层次看,此类事件折射出工业互联网安全的系统性短板:
- 供应链安全薄弱:部分PLC依赖国外技术,底层代码可见性低,后门风险难以评估;
- 协议设计缺陷:传统工业协议(如Modbus、Profinet)缺乏加密认证,易被中间人攻击;
- 企业防护意识不足:重生产轻安全,缺乏代码审计和漏洞管理机制;
- 攻击面扩大:IT/OT融合使工业网络暴露于互联网攻击手段之下。
二、构建纵深防御体系:多维度筑牢安全底座
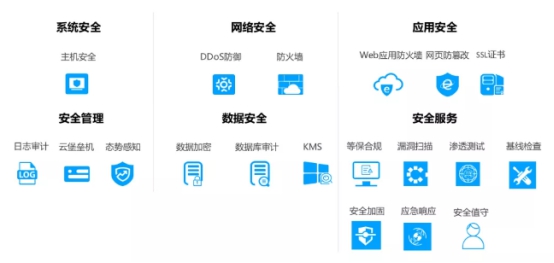
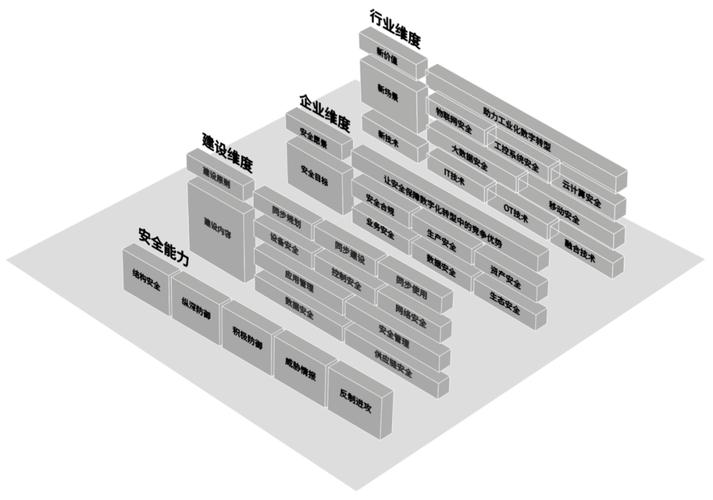
应对工业互联网安全风险,需从技术、管理、生态三个层面协同发力,构建覆盖全生命周期的纵深防御体系。
1. 技术层面:强化内生安全
- 代码级防护:对PLC固件和源代码实施混淆加固、数字水印和完整性校验,防止逆向工程;建立漏洞赏金计划,鼓励安全研究者协同发现漏洞。
- 协议安全升级:推动OPC UA over TSN等新一代安全协议应用,实现通信加密与设备身份认证;在旧协议网关部署深度包检测(DPI)和异常行为分析。
- 零信任架构落地:在工业网络引入零信任模型,对用户、设备、应用进行动态授权,最小化攻击面。
- 主动防御技术:部署工控威胁狩猎系统,利用AI分析流量基线,及时发现未知威胁;构建安全编排自动化响应(SOAR)平台,实现秒级处置。
2. 管理层面:完善制度与流程
- 供应链安全管理:建立供应商安全准入机制,要求提供源代码审计报告或第三方安全认证;对关键设备实施冗余设计和国产化替代。
- 安全开发运维:将安全左移至设计阶段,推行DevSecOps,在开发过程中集成静态代码分析和模糊测试;定期开展攻防演练和红蓝对抗。
- 合规与标准落地:遵循等保2.0、IEC 62443等标准,开展周期性风险评估;建立工控安全事件应急预案,明确响应流程。
3. 生态层面:构建协同联防网络
- 威胁情报共享:加入国家级工控安全态势感知平台,共享漏洞和攻击指
如若转载,请注明出处:http://www.suahsnb.com/product/30.html
更新时间:2026-11-03 20:04:37