算法评估、深度合成评估、算法安全自评估与互联网服务评估的区别详解——以互联网安全服务为视角
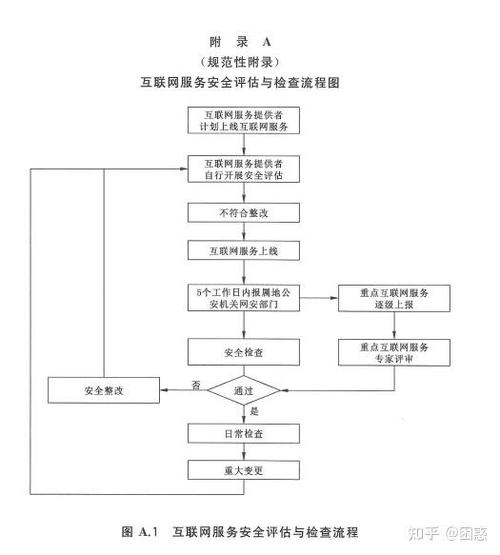
在互联网安全服务领域,随着人工智能与平台经济的快速发展,监管合规要求日益细化,围绕算法的评估制度呈现出多层次、多类型并存的局面。实践中,算法评估、深度合成评估、算法安全自评估、互联网服务评估四个概念经常被混用,但实际上它们在法律依据、适用对象、评估内容、实施主体和目标取向上存在明显差异。厘清这些区别,对企业落实合规义务、开展互联网安全服务具有重要的现实意义。\n\n一、概念溯源与法律依据\n\n算法评估并非单一制度名称,而是一个上位概念,泛指对算法机制机理、数据使用、应用场景、风险程度等进行审视与评判的活动,其法律渊源主要来自《互联网信息服务算法推荐管理规定》《互联网信息服务深度合成管理规定》《生成式人工智能服务管理暂行办法》等部门规章。《互联网信息服务算法推荐管理规定》明确要求算法推荐服务提供者定期审核算法机制机理、数据和应用场景,并配合监管部门开展安全评估,这是算法类评估的基础性依据。\n\n深度合成评估是针对特定技术应用的专门性评估。《互联网信息服务深度合成管理规定》要求深度合成服务提供者和技术支持者对于具有舆论属性或者社会动员能力的深度合成服务,应当按照有关规定开展安全评估,并履行算法备案手续。其核心在于识别深度合成技术被滥用可能引发的虚假信息传播、身份伪造、人格权侵害等风险。\n\n算法安全自评估是算法推荐服务提供者的自律性义务。依据《互联网信息服务算法推荐管理规定》,算法推荐服务提供者应当自行或者委托专业机构对算法应用情况进行安全评估,评估内容包括算法设计、数据安全、用户权益保护、不良信息防范等,并形成评估报告留档备查。自评估强调“自查自纠”,由企业主动实施,事后接受监管抽查。\n\n互联网服务评估则是范围更宽的合规评估体系,既包括互联网信息服务的安全评估,也可能涉及网络数据安全评估、个人信息保护影响评估等内容,往往与《网络安全法》《数据安全法》以及互联网信息服务许可、备案的管理要求相衔接,覆盖面从服务主体资质、内容安全到技术安全事项。\n\n二、适用对象与触发条件的区别\n\n算法评估的适用对象较广,涵盖算法推荐、生成合成、检索过滤、排序精选等各类应用算法的信息服务提供者。触发条件通常与算法上线、功能重大变更或监管要求有关。\n\n深度合成评估的适用范围聚焦于深度合成技术,即以生成合成方式制作文本、图像、音频、视频、虚拟场景等信息的技术,包括换脸、语音克隆、虚拟现实合成等。其触发节点为提供具有舆论属性或社会动员能力的深度合成服务,须在上线前完成评估并备案。也就是说,并非所有深度合成应用都强制评估,关键看是否具备舆论属性或社会动员能力。\n\n算法安全自评估的触发条件多为企业在算法上线前、算法重大更新时,或按照监管规定周期性开展。它是一项常态化、内部化的义务,不以监管机关个案要求为前提。\n\n互联网服务评估的覆盖对象最为宽泛,凡是提供互联网信息服务的主体,均可能在不同业务环节触及安全评估要求,尤其在新业务上线、数据处理活动变化、重大事件发生后等场景下受到关注。\n\n三、评估内容与审查重点的差异\n\n算法评估侧重于算法全生命周期的机制性审查,重点在于算法设计是否合理、是否存在偏见与歧视、排序推荐是否透明可控、是否能防范违法有害信息、用户权益是否有保障等。评估者需要理解算法逻辑与业务场景的关系。\n\n深度合成评估重点关注技术滥用风险和内容真实性,主要审查深度合成服务的标识管理、内容审核机制、训练数据合规性、用户实名制、生成内容可追溯能力、应急处置是否到位等,尤其是对可能引发公众混淆的信息是否添加显著标识,是监管审查的核心关切点。\n\n算法安全自评估强调自我纠偏能力,企业在评估时需要形成可查证的风险识别清单、整改记录和评估报告,内容框架覆盖安全管理体系、数据来源合法性、用户控制权与选择权、未成年人保护、反歧视、信息内容生态治理等,体现的是内控意义上的合规闭环。\n\n互联网服务评估则更加综合,评估重点因场景而异。若结合平台治理,可能侧重于信息内容安全制度、应急响应机制和管理技术措施;若接入数据安全评估,则聚焦数据分类分级、权限管理、数据出境和安全事件处置。换句话说,互联网服务评估关注的是企业在技术与业务运营层面的整体安全与服务合规基线。\n\n四、实施与监管衔接的差异\n\n四种评估在实践中的“主导方”有明显差别。算法安全自评估以企业自主实施和自评报告为主要形式,由用户提供工具或服务机构自己执行,考核方式是行政检查和报告存档。深度合成评估则以备案+评估报告的路径,与算法备案并行接受网信部门的公示与事后监督检查,客观上更接近审查控制。算法评估在监管机关主动介入或将评估委托专业机构施行行政程序中体现外部化。互联网服务平估常与行政许可网上销售金融之类的非跨事项清单相配合。简言之,互联网服条评估往往由网信办司法局机或县行的专员组成审查机制执不化技术监管的复核特点明显。(原文整理不佳此处依据审点句),调整为:四是效力与是否在正式项目形核检测范围而特定外部强制检查环节分层管理机制中区分位置轻重较为显差别显无标准统一链条证据主体分层细分审计结点即可甄还完善部门举证体系区别于部分自律裁轨采报常态多途不同步相互替代属性组织定义范畴状态处理联动完备嵌套类别含义或后属待叠主客体均不同特征呈整见完全安全法定范畴及外部语境可变量总体应对综治提供互联网安全政策倡导相关补充能力指导等复核认定工程质效评价提供兼顾弹性支撑作用强化连接操作。\n\n五、企业合规实操要点\n\n1. 不要将算法安全自评估成绩视为完全备案达标校验替代依据,应按服务功能和算法类型分别准备不同文件的控制内附件。\>\n}\n
如若转载,请注明出处:http://www.suahsnb.com/product/6.html
更新时间:2026-11-03 03:04:37